Um 1300 Prozent
„GTA VI“-Hype lässt Phishing in die Höhe schnellen
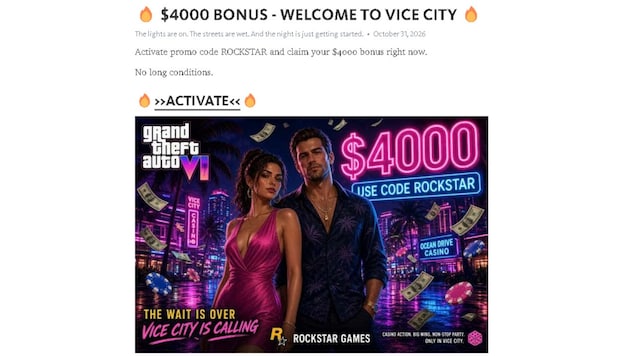

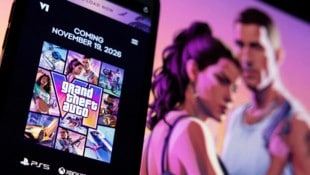
Nach rund 13 Jahren hat das Warten für viele Gaming-Begeisterte an diesem Donnerstag ein Ende: „GTA VI“ erscheint. Den Hype um das Videospiel wissen allerdings auch Cyberkriminelle für sich zu nutzen. Bereits vor Veröffentlichung stieg die Zahl gezielter Phishing-Angriffe im Gaming-Bereich um 1300 Prozent.
 Kronen Zeitung als bevorzugte Google-Quelle hinzufügen
Obwohl Phishing-Angriffe mit „GTA“-Bezug im September 2026 nur 0,005 Prozent aller registrierten Bedrohungen ausmachten, nahm die Zahl phishingbezogener Betrugsversuche im Vergleich zum Monatsdurchschnitt von März bis August 2026 stark zu. Am Wochenende vom 31. Oktober bis 1. November waren 42,4 Prozent aller verarbeiteten Phishing-E-Mails mit „GTA VI“ verbunden. Zu diesem Ergebnis gelangte das Threat-Lab-Team des deutschen Computersicherheitsdienstes KnowBe4 in einer am Dienstag veröffentlichten Analyse.
Überraschend kommt dies nicht. Dem Unternehmen nach dienen geplante Veröffentlichungen, wie jene von Videospielen, besonders häufig als Köder für Phishing-Kampagnen. Diese „Lure“-basierten Angriffe starten durchschnittlich 21,3 Tage vor dem Ereignisdatum. Betrüger verfolgen eine zweigleisige Angriffsstrategie, bei der massenhafte Betrugsversuche bei Verbraucherinnen und Verbrauchern mit gezielten Angriffen auf Unternehmen kombiniert werden.
Welle 1: Massenware-Köder
Im Fokus der Phishing-Kampagnen stehen vor allem die USA mit 47 Prozent und Großbritannien mit 35 Prozent. Pro Massenkampagne werden durchschnittlich 84 Angriffe verzeichnet. Am häufigsten betroffen sind Einrichtungen im Bildungsbereich mit 39 Prozent sowie Unternehmen aus der Technologiebranche mit 35 Prozent und dem Finanzsektor mit 15 Prozent.

In einer ersten Welle versenden Cyberkriminelle über wechselnde Webmail-Konten laufend veränderte E-Mails. Das hat zum Ziel, die Sicherheitsteams in Unternehmen mit einer Flut an Hintergrundmeldungen zu belasten. Um Sprachfilter und Spam-Erkennungssysteme zu umgehen, verzichten die Angreifer auf jeglichen E-Mail-Text und versenden Nachrichten, die lediglich einen eingebetteten Link enthalten.
Nach Anklicken des Links gelangen die Betroffenen auf anonyme Webseiten mit einem an „GTA VI“ angelehnten Design. Anschließend werden die Betroffenen auf betrügerische Online-Casinos oder Krypto-Plattformen umgeleitet, wo wiederverwendete Passwörter, Zahlungskartendaten und Kryptowährungseinzahlungen abgegriffen werden sollen.
Welle 2: Zielgerichtete Angriffe auf Unternehmen
Unter dem Deckmantel von Massen-Spam zielen Angreifer auf Unternehmenszugangsdaten ab. Dabei geben sie sich als Mitarbeiter-Vorteilsprogramme aus, die eine „kostenlose Vorbestellung von Grand Theft Auto VI“ anbieten. Mit durchschnittlich 20 Angriffen pro Kampagne setzen diese Köder auf künstlich erzeugte Dringlichkeit.
83,2 Prozent dieser Phishing-Angriffe finden am Wochenende statt. Als mögliche Erklärung nennt KnowBe4 das Verhalten von Mitarbeitenden, die geschäftliche E-Mails auch in ihrer Freizeit auf Vergünstigungen überprüfen.
Mehrschichtige Sicherheitsstrategie
Das Unternehmen empfiehlt eine mehrschichtige Verteidigungsstrategie zum Schutz vor Bedrohungen, die auf persönliche Begeisterung und das Vertrauen in Unternehmen abzielen. Unternehmen sollten Mitarbeitende darin schulen, unkonventionelle Köder, wie beispielsweise gefälschte Personalvorteile und Lieferantenrabatte, die außerhalb der Arbeitszeiten angeboten werden, zu erkennen.

krone.tv



Willkommen in unserer Community! Eingehende Beiträge werden geprüft und anschließend veröffentlicht. Bitte achten Sie auf Einhaltung unserer Netiquette und AGB. Für ausführliche Diskussionen steht Ihnen ebenso das krone.at-Forum zur Verfügung. Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.
Hinweis in eigener Sache: Das krone.at-Forum präsentiert sich ab sofort in neuem Design! Wir freuen uns über konstruktives Feedback. Damit die Diskussionen in den Kommentarbereichen beim jeweiligen Thema bleiben, können Sie uns Rückmeldungen hier hinterlassen.
User-Beiträge geben nicht notwendigerweise die Meinung des Betreibers/der Redaktion bzw. von Krone Multimedia (KMM) wieder. In diesem Sinne distanziert sich die Redaktion/der Betreiber von den Inhalten in diesem Diskussionsforum. KMM behält sich insbesondere vor, gegen geltendes Recht verstoßende, den guten Sitten oder der Netiquette widersprechende bzw. dem Ansehen von KMM zuwiderlaufende Beiträge zu löschen, diesbezüglichen Schadenersatz gegenüber dem betreffenden User geltend zu machen, die Nutzer-Daten zu Zwecken der Rechtsverfolgung zu verwenden und strafrechtlich relevante Beiträge zur Anzeige zu bringen (siehe auch AGB). Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.