„Tür für Kriminelle“
PHP-Lücke löst massive Angriffswelle aus
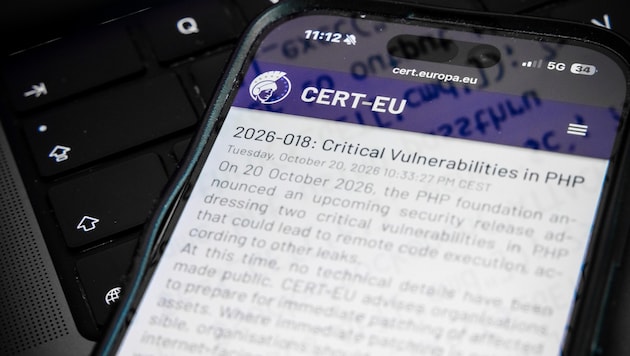

Nach Bekanntwerden kritischer Sicherheitslücken in der weitverbreiteten Programmiersprache PHP ist die Zahl der Angriffsversuche auf Millionen gestiegen. Experten fordern daher, ungeschützte Websites umgehend vom Netz zu nehmen.
 Kronen Zeitung als bevorzugte Google-Quelle hinzufügen
„In den zehn Stunden vor der öffentlichen Bekanntgabe verzeichneten wir im gesamten Netzwerk Tausende von Versuchen, diese Sicherheitslücken auszunutzen. Diese Zahl stieg in den 45 Minuten nach der Bekanntgabe auf Zehntausende, innerhalb von zwei Stunden auf Hunderttausende und liegt nun bei Millionen“, so Matthew Prince, CEO des Cloud-Dienstleistungsunternehmens Cloudflare, am späten Mittwoch in einem Beitrag auf X.
Experten fordern, ungeschützte Webseiten vom Netz zu nehmen
Der Karlsruher IT-Sicherheitsexperte Christoph Fischer forderte deshalb ein drastisches Durchgreifen der Betreiber: Seiner Ansicht nach sollten ungeschützte Websites im Kampf gegen die schwerwiegende PHP-Lücke sofort abgeschaltet werden.
„Systeme, für die aktuell noch kein Sicherheitsupdate eingespielt werden konnte, dürfen unter keinen Umständen weiter am Netz bleiben“, sagte Fischer der Deutschen Presse-Agentur. „Jede ungeschützte PHP-Anwendung ist in diesem Moment eine offene Tür für Kriminelle.“
Über das reine Abschalten hinaus weist Fischer auf ein zentrales datenschutzrechtliches Problem hin: Wenn ein System über eine Schwachstelle kompromittiert wurde, sei es oft schwer zu sagen, was genau passiert sei und was abhandengekommen sei. Gemäß der Europäischen Datenschutz-Grundverordnung (DSGVO) sei dieser Nachweis für betroffene Organisationen jedoch zwingend notwendig. Hier müsse man dringend nachbessern und eine bessere Forensik bereitstellen.
Zudem fordert Fischer, dass alle Beteiligten – vom PHP-Team über Provider und Webseiten-Betreiber bis hin zu den Behörden – für derartige IT-Katastrophen künftig fertige Notfallpläne in den Schubladen haben müssen.
Gravierende Schwachstelle
Am Mittwoch hatten unter anderem das IT-Sicherheitsunternehmen Huntress, das Computer Emergency Response Team des Bundes (CERT) sowie das deutsche Bundesamt für Sicherheit in der Informationstechnik vor der gravierenden Schwachstelle mit dem Namen „PHP-Shell“ gewarnt.
Bundesländer, Kommunen, Behörden, Krankenhäuser, Universitäten sowie andere öffentliche Einrichtungen, aber auch private Webseiten-Betreiber hatten daraufhin bereits ihren Internetauftritt vorsorglich vom Netz genommen. Angreifer können die Lücke nutzen, um aus der Ferne einen fremden Code auszuführen und Server vollständig zu übernehmen.
Ob die breite Masse der Betreiber den Aufrufen von Behörden und Experten folgte und ungeschützte Systeme abgeschaltet hat, sollte sich in den nächsten Stunden zeigen. Experte Fischer geht davon aus, dass es Monate dauern wird, bis die vielen Millionen Systeme bereinigt sind.
Warnung auch von Geheimdienst-Kontrollgremium
Der Vorsitzende des Parlamentarischen Kontrollgremiums für die Geheimdienste in Deutschland, Marc Henrichmann, warnte angesichts der Sicherheitslücke gar vor einer neuen Dimension der Cyberbedrohung. „Wir erleben einen Wendepunkt“, sagte Henrichmann dem „Handelsblatt“. Künstliche Intelligenz mache aus Schwachstellen, die bisher als kaum ausnutzbar gegolten hätten, in kurzer Zeit „echte Einfallstore“.


krone.tv



Willkommen in unserer Community! Eingehende Beiträge werden geprüft und anschließend veröffentlicht. Bitte achten Sie auf Einhaltung unserer Netiquette und AGB. Für ausführliche Diskussionen steht Ihnen ebenso das krone.at-Forum zur Verfügung. Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.
Hinweis in eigener Sache: Das krone.at-Forum präsentiert sich ab sofort in neuem Design! Wir freuen uns über konstruktives Feedback. Damit die Diskussionen in den Kommentarbereichen beim jeweiligen Thema bleiben, können Sie uns Rückmeldungen hier hinterlassen.
User-Beiträge geben nicht notwendigerweise die Meinung des Betreibers/der Redaktion bzw. von Krone Multimedia (KMM) wieder. In diesem Sinne distanziert sich die Redaktion/der Betreiber von den Inhalten in diesem Diskussionsforum. KMM behält sich insbesondere vor, gegen geltendes Recht verstoßende, den guten Sitten oder der Netiquette widersprechende bzw. dem Ansehen von KMM zuwiderlaufende Beiträge zu löschen, diesbezüglichen Schadenersatz gegenüber dem betreffenden User geltend zu machen, die Nutzer-Daten zu Zwecken der Rechtsverfolgung zu verwenden und strafrechtlich relevante Beiträge zur Anzeige zu bringen (siehe auch AGB). Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.