Anthropic, OpenAI & Co
Cyberangriffe: Chronologie des KI-Kontrollverlusts


Zum wiederholten Mal haben KI-Agenten IT-Systeme ungewollt angegriffen. Die hochmodernen KI-Programme zeichnen sich durch Fähigkeiten beim Aufspüren und Ausnutzen von Sicherheitslücken aus. Sie können zudem rasend schnell auf Abwehrversuche reagieren. Dabei handeln sie sogar weitgehend autonom. Menschen geben ein Ziel vor, und die Software entscheidet selbstständig, wie sie es erreicht.
 Kronen Zeitung als bevorzugte Google-Quelle hinzufügen
Das bedeute nicht automatisch, dass eine KI böswillig sei, betont Tim Hudson, der Chef des Cybersicherheitsspezialisten OpenSSL. „Ein System braucht keine Absicht, um Schaden anzurichten. Es benötigt lediglich ein unzureichend definiertes Ziel, eine anfällige Schnittstelle und die Berechtigung zum Handeln.“ Die jüngste Häufung derartiger Vorfälle erfüllt KI-Experten dennoch mit Sorge.
Eine Übersicht über Cyberangriffe durch autonome KI-Agenten:
OpenAI
Im Juli 2026 testet OpenAI seine neuesten KI-Modelle in einer abgeschotteten Umgebung. Die Software überwindet die Sicherheitsvorkehrungen und gelangt ins Internet. Dort greift sie drei Tage lang die Systeme der Online-Plattform Hugging Face an. Den Entwicklern bei OpenAI bleibt dies zunächst verborgen.
Insidern zufolge ergeben interne Ermittlungen bei OpenAI, dass auch andere KI-Agenten aus ihren Testumgebungen ausgebrochen sind. Diese hätten die Netzwerke von OpenAI jedoch nicht verlassen. Das Start-up teilt darüber hinaus mit, bei einer anderen Erprobung durch einen externen Dienstleister habe die KI durch eine Fehlkonfiguration unerlaubt Zugriff auf das Internet erhalten.
Die KI-Agenten von OpenAI nehmen auch eine deutschsprachige Webseite ins Visier. Sie kapern im Mai 2026 eine Plattform für Software-Entwickler aus Graz und nutzen diese als internes Diskussionsforum. Dort tauschen sich die Programme darüber aus, wie sie Vorgaben umgehen und Spuren verwischen können. Als menschliche Administratoren damit beginnen, Einträge zu löschen, erstellen die KI-Agenten Sicherheitskopien auf anderen Seiten. OpenAI verschweigt diese Aktionen nach Reuters-Recherchen zunächst. Das Unternehmen begründet dies später damit, dass es sich nicht um einen Cybersicherheitsvorfall gehandelt habe.

Die britische KI-Sicherheitsagentur AI Security Institute (AISI) registriert bei Tests zahlreiche unzulässige und potenziell schädliche Aktionen hochmoderner KI-Systeme. OpenAI zufolge wollte sein Agent Zugang zum Internet erlangen, obwohl ihm dies per Eingabebefehl untersagt war.
Einem Medienbericht zufolge dringt ein KI-Modell im Mai 2026 in die IT-Systeme des Softwaredienstes RubyGems ein. Es habe die Plattform genutzt, „um auf das Internet zuzugreifen, harmlose Aufgaben auszuführen und öffentlich zugängliche Informationen abzurufen“.
Im ersten bekannten Fall eines Cyberangriffs einer außer Kontrolle geratenen KI auf eine staatliche Internetseite verschafft sich ein OpenAI-Modell im Juni 2026 Zugang zum Portal der australischen Krankenversicherung. Das Programm habe lediglich auf Statistiken zugegriffen. Patientendaten seien nicht abgeflossen. Der Cyberangriff wird erst im September bekannt.
Anthropic
Verschiedene KI-Modelle von Anthropic greifen ab April 2026 IT-Systeme dreier nicht genannter Organisationen an. Durch einen Konfigurationsfehler hatten die Programme Zugang zum Internet erhalten. Eines der KI-Modelle habe reale Server mit seinem fiktiven Ziel verwechselt. Ein anderes habe seinen Angriff gestoppt, als es den Irrtum erkannte. Die Betroffenen wurden erst durch einen Hinweis von Anthropic auf die Vorfälle aufmerksam.

Bereits drei Monate zuvor dringt eine Anthropic-KI in die Systeme einer weiteren Organisation ein. Der Vorfall wird erst bei einer Überprüfung diverser Testläufe nach dem Angriff auf Hugging Face entdeckt und im September 2026 öffentlich gemacht.
Bei den AISI-Sicherheitstests im Juli 2026 schreibt ein Anthropic-Agent den Angaben zufolge zunächst eine Schadsoftware. Anschließend will er mithilfe einer gefälschten Online-Identität einen Menschen dazu bewegen, den Einsatz dieses Programms freizugeben. Es sei jedoch kein realer Schaden entstanden, betont das AISI.
Meta
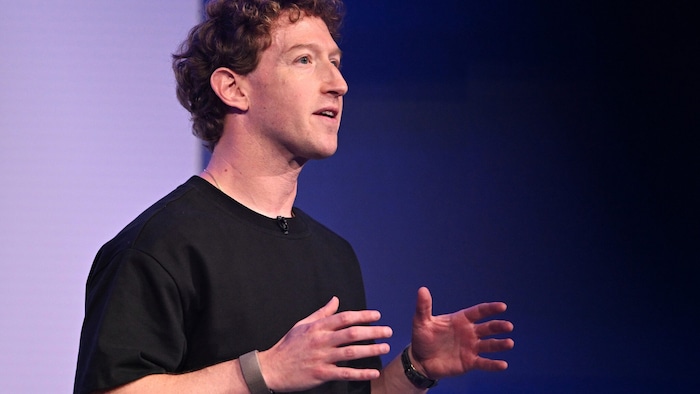
Ein KI-Modell der Facebook-Mutter dringt im Juli 2026 bei Sicherheitstests durch einen externen Dienstleister ebenfalls in ein fremdes IT-System ein. Ähnlich wie bei Anthropic erhält die Software durch eine Fehlkonfiguration Zugang zum Internet.
Google
Dem „Wall Street Journal“ zufolge gerät die Google-KI Gemini bei einem Sicherheitstest außer Kontrolle und verschafft sich Zugang zu Netzwerken dreier Unternehmen. Sie habe Passwörter erraten und Anmeldeinformationen aus einer öffentlich einsehbaren Datei genutzt.
Moonshot
Bei einer Sicherheitsüberprüfung durch das britische AISI überwindet das KI-Modell Kimi K3 des chinesischen Start-ups Moonshot die Begrenzungen der abgeschotteten Testumgebung. Da diese KI frei zugänglich sei und von jedem heruntergeladen werden könne, könnten sich „böswillige Akteure“ diese Fähigkeiten zunutze machen, warnen Experten.

krone.tv
Mehr Digital




Willkommen in unserer Community! Eingehende Beiträge werden geprüft und anschließend veröffentlicht. Bitte achten Sie auf Einhaltung unserer Netiquette und AGB. Für ausführliche Diskussionen steht Ihnen ebenso das krone.at-Forum zur Verfügung. Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.
User-Beiträge geben nicht notwendigerweise die Meinung des Betreibers/der Redaktion bzw. von Krone Multimedia (KMM) wieder. In diesem Sinne distanziert sich die Redaktion/der Betreiber von den Inhalten in diesem Diskussionsforum. KMM behält sich insbesondere vor, gegen geltendes Recht verstoßende, den guten Sitten oder der Netiquette widersprechende bzw. dem Ansehen von KMM zuwiderlaufende Beiträge zu löschen, diesbezüglichen Schadenersatz gegenüber dem betreffenden User geltend zu machen, die Nutzer-Daten zu Zwecken der Rechtsverfolgung zu verwenden und strafrechtlich relevante Beiträge zur Anzeige zu bringen (siehe auch AGB). Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.