Betrugsmail
Echte Reisedaten als Köder für die Urlaubsfalle
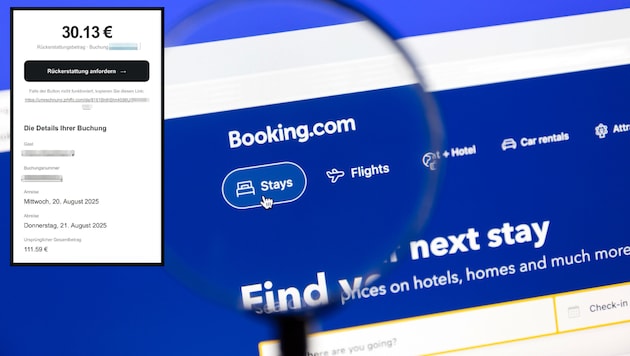

Mehr als ein Jahr nach einer Hotelübernachtung verspricht eine E-Mail plötzlich 30,13 Euro Rückzahlung. Buchungsnummer, Reisedatum und Preis stimmen – doch Absender und Link sind dubios. Der Empfänger erkannte den mutmaßlichen Phishingversuch rechtzeitig.
 Kronen Zeitung als bevorzugte Google-Quelle hinzufügen
Es gibt 30,13 Euro zurück – und das mehr als ein Jahr nach dem Hotelaufenthalt. Die E-Mail wirkte zunächst wie eine erfreuliche Überraschung. Schließlich passte nahezu jedes Detail: Buchungsnummer, Reisedatum und sogar der damals bezahlte Preis stimmten.
Die Nachricht bezog sich auf eine über Booking.com gebuchte Nacht im Vorjahr. Angeblich war dabei eine Servicegebühr doppelt verrechnet worden. Ein Klick auf eine Schaltfläche sollte genügen, um die Rückerstattung anzufordern.
Verdächtige Adresse verriet die Falle
Doch der Empfänger wurde misstrauisch. Die Mailadresse des Absenders und der angeführte Link hatten erkennbar weder mit der Buchungsplattform noch mit dem Hotel zu tun. Er klickte deshalb nicht auf die Schaltfläche. Ein finanzieller Schaden entstand in diesem Fall nicht.
Hinter der vermeintlichen Rückzahlung dürfte ein raffinierter Phishingversuch stecken. Besonders perfide: Offenbar verfügen die Absender über echte Reservierungsdaten und machen ihre Nachricht dadurch täuschend glaubwürdig.
Zusammenhang mit Datenzugriff liegt nahe
Booking.com hatte im April über unbefugte Zugriffe auf Informationen einzelner Buchungen informiert. Dabei könnten unter anderem Namen, Kontaktdaten und Reservierungsdetails eingesehen worden sein. Ein Zusammenhang mit der nun aufgetauchten E-Mail liegt nahe.
Rückzahlung nur offiziell überprüfen
Die Polizei rät, Absender und Internetadressen kritisch zu prüfen. Verdächtige Links sollten keinesfalls geöffnet oder dort persönliche Daten eingegeben werden. Ob tatsächlich eine Rückzahlung vorgesehen ist, lässt sich über die Booking-App, die offizielle Internetseite oder direkt beim jeweiligen Hotel überprüfen.
Wer bereits Zahlungsdaten preisgegeben hat, sollte sofort seine Bank verständigen. Wurden auch Zugangsdaten eingegeben, müssen die betroffenen Passwörter geändert werden. Das gilt besonders, wenn dasselbe Passwort auch für andere Dienste verwendet wird.




Willkommen in unserer Community! Eingehende Beiträge werden geprüft und anschließend veröffentlicht. Bitte achten Sie auf Einhaltung unserer Netiquette und AGB. Für ausführliche Diskussionen steht Ihnen ebenso das krone.at-Forum zur Verfügung. Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.
User-Beiträge geben nicht notwendigerweise die Meinung des Betreibers/der Redaktion bzw. von Krone Multimedia (KMM) wieder. In diesem Sinne distanziert sich die Redaktion/der Betreiber von den Inhalten in diesem Diskussionsforum. KMM behält sich insbesondere vor, gegen geltendes Recht verstoßende, den guten Sitten oder der Netiquette widersprechende bzw. dem Ansehen von KMM zuwiderlaufende Beiträge zu löschen, diesbezüglichen Schadenersatz gegenüber dem betreffenden User geltend zu machen, die Nutzer-Daten zu Zwecken der Rechtsverfolgung zu verwenden und strafrechtlich relevante Beiträge zur Anzeige zu bringen (siehe auch AGB). Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.