Internet-Security
PHP-Sicherheitslücke: Landesseiten „down“
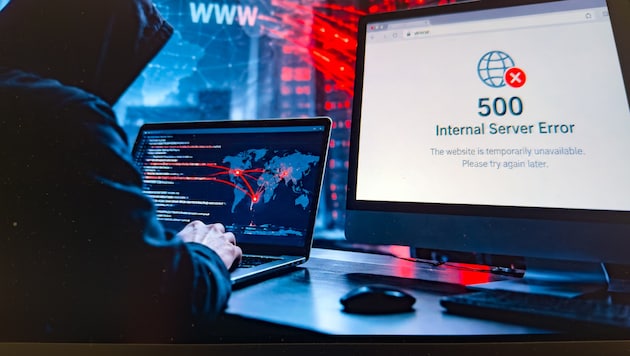

Vor wenigen Tagen wurde die größte Sicherheitslücke im Internet der letzten zehn Jahre entdeckt. Auch das Land Vorarlberg sah sich gezwungen, Dienste vorübergehend offline zu nehmen.
 Kronen Zeitung als bevorzugte Google-Quelle hinzufügen
Sie haben bestimmt davon gehört: Am vergangenen Mittwoch wurde im Internet eine der größten Sicherheitslücken des vergangenen Jahrzehnts bekannt, davon betroffen sind nicht weniger als rund drei Viertel aller Seiten im Netz!
PHP-Lücke: Einfallstor für Hacker
Konkret handelt es sich um zwei Fehler in der serverseitigen Programmiersprache PHP (ursprünglich „Personal Home Page Tools“, heute „Hypertext Preprocessor“), die zur Entwicklung von Websites und Webanwendungen verwendet wird. PHP sorgt beispielsweise dafür, dass Inhalte dynamisch angezeigt, Formulare verarbeitet oder Daten aus Datenbanken abgerufen werden können. Eine kritische Sicherheitslücke kann Angreifern Zugriff auf betroffene Server ermöglichen. Aus diesem Grund waren IT-Abteilungen rund um den Globus zuletzt bemüht, die Lücken in ihren Systemen schnellstmöglich zu „patchen“, also mit einem Sicherheitsupdate zu schließen.
Die Lücke mit der Bezeichnung „PHP2Shell“ blieb über zehn Jahre unentdeckt. Erst als sich Sicherheitsforscher mithilfe von KI-Tools auf die Suche nach PHP-Lücken machten, stolperten sie über das fatale Sicherheitsleck. Nach Bekanntwerden ließen Angriffsversuche nicht lange auf sich warten: Der Sicherheitsdienstleister Sansec rechnete mit Massenangriffen innerhalb von 15 Minuten. Amazon Webservice zufolge hatte es zudem bereits vier Tage zuvor einen ersten dokumentierten Ausnutzungsversuch gegeben. Und laut dem auf IT-Sicherheit spezialisierten US-Unternehmen CloudFlare kam es in kürzester Zeit zu Millionen von Attacken auf Serverinfrastruktur.
Auch Land Vorarlberg patcht Server
Wie nun bekannt geworden ist, waren auch Server des Landes Vorarlberg von der Sicherheitslücke betroffen. Die entsprechenden Dienste sind sofort vom Netz genommen worden. Nachdem das PHP-Entwicklerteam die Sicherheitsupdates bereitgestellt hatte, wurden diese umgehend auf den Landesservern installiert.
Insgesamt sind rund zehn Server geupdated und die Schutzmaßnahmen drastisch verstärkt worden. Am Donnerstag konnten sämtliche Anwendungen wieder hochgefahren werden. Wie das Land Vorarlberg gegenüber dem ORF mitteilte, sei es zu keinen illegalen Zugriffen auf die landeseigene Infrastruktur gekommen.
Keine Gefahr für private User
Da das Sicherheitsproblem serverseitig liegt, besteht für Privatnutzer und ihre Endgeräte keine unmittelbare Gefahr. Für sie spürbar wird das Problem aber beispielsweise durch den Ausfall von Onlinediensten. Neben Online-Angeboten des Landes Vorarlberg waren zuletzt auch Websites der Universität Wien oder der Kinokette Cineplexx „offline“.




Willkommen in unserer Community! Eingehende Beiträge werden geprüft und anschließend veröffentlicht. Bitte achten Sie auf Einhaltung unserer Netiquette und AGB. Für ausführliche Diskussionen steht Ihnen ebenso das krone.at-Forum zur Verfügung. Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.
Hinweis in eigener Sache: Das krone.at-Forum präsentiert sich ab sofort in neuem Design! Wir freuen uns über konstruktives Feedback. Damit die Diskussionen in den Kommentarbereichen beim jeweiligen Thema bleiben, können Sie uns Rückmeldungen hier hinterlassen.
User-Beiträge geben nicht notwendigerweise die Meinung des Betreibers/der Redaktion bzw. von Krone Multimedia (KMM) wieder. In diesem Sinne distanziert sich die Redaktion/der Betreiber von den Inhalten in diesem Diskussionsforum. KMM behält sich insbesondere vor, gegen geltendes Recht verstoßende, den guten Sitten oder der Netiquette widersprechende bzw. dem Ansehen von KMM zuwiderlaufende Beiträge zu löschen, diesbezüglichen Schadenersatz gegenüber dem betreffenden User geltend zu machen, die Nutzer-Daten zu Zwecken der Rechtsverfolgung zu verwenden und strafrechtlich relevante Beiträge zur Anzeige zu bringen (siehe auch AGB). Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.