Cyberangriff
Loxone: „Wissen, wie Täter in unser System kamen“
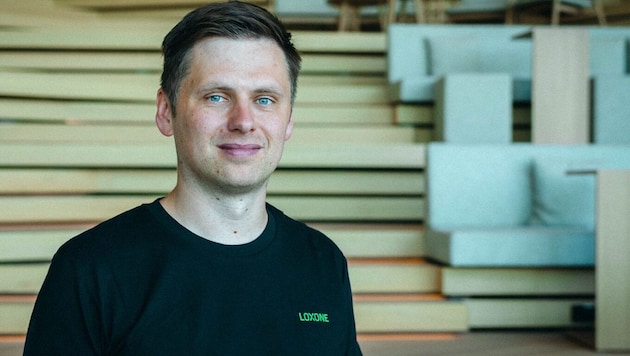

Nach dem Cyberangriff auf den weltweit tätigen Smart-Home-Spezialisten Loxone aus dem Mühlviertel herrscht im Unternehmen Ausnahmezustand. Ein Krisenstab arbeitet rund um die Uhr daran, die Systeme wiederherzustellen. Im Gespräch mit der „Krone“ erklärt Firmenchef Florian Wöss, wie es um die Sicherheit der Kunden steht und wie die vergangenen Stunden für ihn persönlich verlaufen sind.
 Kronen Zeitung als bevorzugte Google-Quelle hinzufügen
Entdeckt wurde der Angriff offenbar am Sonntag in den frühen Morgenstunden: Statt des gewohnten Internetauftritts fanden Besucher der Webseite loxone.com eine Botschaft der mutmaßlichen Erpresser. Darin heißt es: „Wir haben eure Daten.“
Hinter der Botschaft soll, wie berichtet, eine Hackergruppe stecken, die sich „Samurai“ nennt. Die mutmaßlichen Täter behaupten, insgesamt 201,6 Gigabyte an Daten aus dem internen Firmennetzwerk kopiert und verschlüsselt zu haben. Darunter sollen sich Kundendaten, Support-Anfragen, Personalunterlagen und Informationen über mehr als 300.000 registrierte Miniserver befinden.
Erpresser drohen mit Veröffentlichung von Daten
Um ihren Forderungen Nachdruck zu verleihen, drohen die Erpresser mit der Veröffentlichung der Daten nach Ablauf einer Frist. Über einen verschlüsselten Messenger soll Loxone Kontakt aufnehmen und über eine Lösegeldzahlung verhandeln. Ob tatsächlich Daten in diesem Umfang gestohlen wurden, ist bislang nicht bestätigt.

Wir wissen ganz genau, wie der Angreifer in unser System gelangt ist.
Florian Wöss, Präsident der Loxone Electronics GmbH
„Arbeiten im Schichbetrieb, um Systeme wieder herzustellen“
Im Gespräch mit der „Krone“ gibt Florian Wöss, Präsident der Loxone Electronics GmbH, nun Einblick in die vergangenen Stunden. „Wir haben gestern, wie das bekannt geworden ist, sofort ein Team von 25 Personen bei uns intern eingesetzt“, erzählt der Firmenchef. Dem Krisenstab gehören auch die Eigentümer des Unternehmens und das Topmanagement an. Seither wird rund um die Uhr im Schichtbetrieb gearbeitet, um die Systeme wiederherzustellen.
Viel Schlaf gab es für Wöss zuletzt nicht. Auf die Frage, wie lange er von Sonntag auf Montag geschlafen habe, antwortet er: „Zwei Stunden.“ Auch zahlreiche Mitarbeiter haben die Nacht durchgearbeitet. Unterstützung kommt von externen IT-Sicherheitsexperten, die mit Loxone bereits seit Jahren zusammenarbeiten und regelmäßig die Systeme überprüfen.
„Wissen, wie die Angreifer in unser System gelangt sind“
Und es gibt einen ersten entscheidenden Fortschritt: „Wir wissen ganz genau, wie der Angreifer in unser System gelangt ist“, sagt Wöss. Der Angriffsweg sei inzwischen gemeinsam mit externen IT-Forensikern untersucht und bestätigt worden. Wie die Hacker konkret vorgegangen sind, will der Firmenchef derzeit aus nachvollziehbaren Gründen nicht verraten.
Die betroffenen IT-Systeme wurden nach der Entdeckung des Angriffs zunächst isoliert. Nun sollen sie schrittweise wieder hochgefahren werden. Wöss rechnet damit, dass im Laufe der Woche wieder Normalbetrieb herrscht.
„Loxone-Miniserver braucht keinen zugang zum Internet“
Besonders wichtig ist dem Unternehmen die Entwarnung für seine Kunden. Loxone betont, dass die Smart-Home-Installationen und die für deren Betrieb relevanten Online-Dienste von dem Cyberangriff nicht betroffen sind.
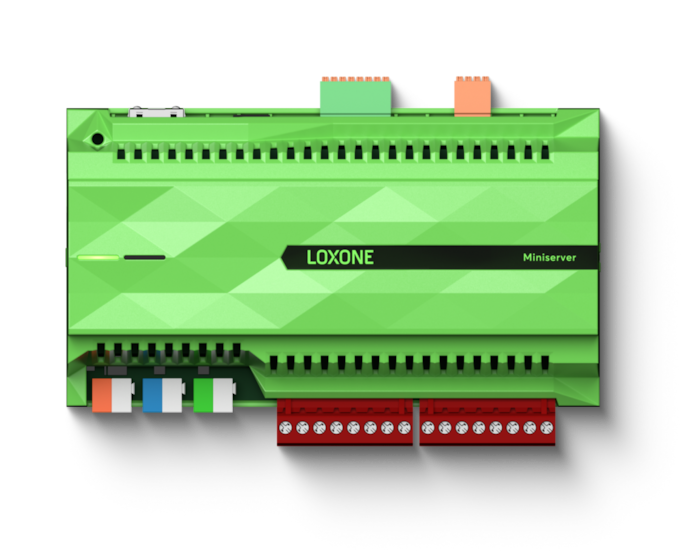
Ein wesentlicher Grund dafür ist die bewusst gewählte Architektur der Loxone-Technologie. Die Miniserver, also die Schaltzentralen der Smart Homes, arbeiten lokal und unabhängig von der Unternehmens-IT. Sie benötigen für ihren Betrieb weder eine Internetverbindung noch einen Zugang zu Servern von Loxone.
Auch ein IT-Experte bestätigt gegenüber der „Krone“, dass die Besitzer von Loxone-Smart-Homes jetzt von einer bewussten Entscheidung des Unternehmens aus der Vergangenheit profitieren. Denn der Fernzugriff auf die Miniserver erfolgt über einen Vermittlungsdienst.
Wöss bestätigt zudem, dass Loxone keine Zugangsdaten für die Miniserver zentral speichert. Diese befinden sich ausschließlich lokal beim jeweiligen Kunden. Selbst wenn die Hacker Informationen wie die MAC-Adressen der Geräte erbeutet haben sollten, könnten sie damit alleine nicht auf die Anlagen zugreifen. „Das ist mein Haus, meine Daten“, sagt Wöss über die Philosophie des Unternehmens.
Ob die Angreifer tatsächlich wie behauptet mehr als 200 Gigabyte an Daten erbeutet haben, ist weiterhin ungeklärt. Loxone kündigte an, Personen, deren Daten nachweislich betroffen sind, direkt zu informieren. Auch die zuständigen Behörden wurden eingeschaltet.
1300 Mitarbeiter an weltweit 48 Standorten
Loxone wurde 2009 von Thomas Moser und Martin Öller in Kollerschlag (Bezirk Rohrbach) gegründet und zählt heute zu den international führenden Anbietern von Haus- und Gebäudeautomation. Die Technologie des Unternehmens steuert unter anderem Beleuchtung, Heizung, Beschattung und Sicherheitssysteme in Wohnhäusern, Hotels und Firmengebäuden. Die weltweit tätige Unternehmensgruppe beschäftigt mittlerweile mehr als 1300 Mitarbeiter an 48 Standorten. Mehr als 80 Prozent des Geschäfts entfallen auf den Export.




Willkommen in unserer Community! Eingehende Beiträge werden geprüft und anschließend veröffentlicht. Bitte achten Sie auf Einhaltung unserer Netiquette und AGB. Für ausführliche Diskussionen steht Ihnen ebenso das krone.at-Forum zur Verfügung. Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.
Hinweis in eigener Sache: Das krone.at-Forum präsentiert sich ab sofort in neuem Design! Wir freuen uns über konstruktives Feedback. Damit die Diskussionen in den Kommentarbereichen beim jeweiligen Thema bleiben, können Sie uns Rückmeldungen hier hinterlassen.
User-Beiträge geben nicht notwendigerweise die Meinung des Betreibers/der Redaktion bzw. von Krone Multimedia (KMM) wieder. In diesem Sinne distanziert sich die Redaktion/der Betreiber von den Inhalten in diesem Diskussionsforum. KMM behält sich insbesondere vor, gegen geltendes Recht verstoßende, den guten Sitten oder der Netiquette widersprechende bzw. dem Ansehen von KMM zuwiderlaufende Beiträge zu löschen, diesbezüglichen Schadenersatz gegenüber dem betreffenden User geltend zu machen, die Nutzer-Daten zu Zwecken der Rechtsverfolgung zu verwenden und strafrechtlich relevante Beiträge zur Anzeige zu bringen (siehe auch AGB). Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.