Heftiger Cyberangriff
Brennertunnel: Hacker fordern Lösegeld für Daten
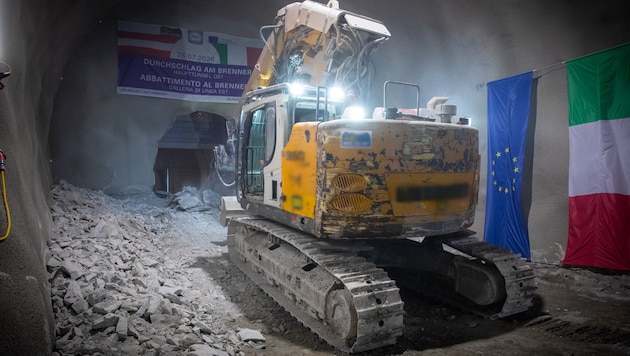
Nach dem Hackerangriff auf die Betreibergesellschaft des Brenner Basistunnel BBT SE wurden am Montag neue Details bekannt gegeben. Demnach erfolgte der unbefugte Zugriff auf einen Datenaustauschserver. Interne IT-Systeme und Baubetrieb seien nach aktuellem Kenntnisstand nicht betroffen, hieß es. Auch eine Lösegeldforderung sei bereits eingegangen. Ermittlungen laufen.
 Kronen Zeitung als bevorzugte Google-Quelle hinzufügen
Der Cyberangriff erfolgte bereits am 17. Oktober. Wie das Unternehmen selbst am Montag nun auch offiziell mitteilte, hätten sich Unbekannte unbefugt Zugriff auf einen Server verschafft, der für den Datenaustausch zwischen der BBT SE und italienischen Auftragnehmern genutzt wird.
Betroffene Datenquelle isoliert
„Der Umfang der auf dem Server abgespeicherten Daten beläuft sich auf 812 Gigabyte“, hieß es. Die BBT SE habe unmittelbar nach Bekanntwerden des Vorfalls „die erforderlichen Sicherheitsmaßnahmen eingeleitet. Die betroffene Datenquelle wurde vom Netzwerk getrennt und isoliert, die IT-Sicherheitsprotokolle wurden aktiviert und externe Cybersecurity-Experten mit einer forensischen Analyse beauftragt“, so das Unternehmen.

Die BBT SE kann bestätigen, dass im Zusammenhang mit dem Cyberangriff eine Lösegeldforderung eingegangen ist.
Die BBT SE in einer Aussendung
Täter wollen Lösegeld
Die Experten würden auch überwachen, ob entwendete Daten im Internet veröffentlicht werden. Bis dato seien keine Veröffentlichungen festgestellt worden. „Jeglicher Versuch vonseiten der Hacker, mit der BBT SE in Kontakt zu treten, wurde – und wird auch künftig – den zuständigen Ermittlungsbehörden gemeldet“, wurde in einer Aussendung betont.
Kontakt haben die Täter auch schon tatsächlich gesucht: „Die BBT SE kann bestätigen, dass im Zusammenhang mit dem Cyberangriff eine Lösegeldforderung eingegangen ist.“ Da es sich um laufende Ermittlungen handle, „können zum Inhalt der Forderung sowie zu weiteren Details derzeit keine Auskünfte erteilt werden“, hieß es weiter.

Keine Auswirkungen auf den Baubetrieb
Für das Großprojekt Brenner Basistunnel soll der Vorfall nach derzeitigem Kenntnisstand keine betrieblichen Folgen haben. Der Angriff beschränkt sich laut BBT SE auf den externen Datenaustauschserver. Die internen IT-Systeme des Unternehmens seien nicht betroffen.
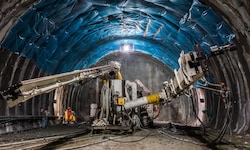
Auch die Bauarbeiten laufen demnach ohne Einschränkungen weiter. Die Sicherheit des laufenden Baubetriebs sei zu keinem Zeitpunkt beeinträchtigt gewesen. Ebenso bestehe keine Gefährdung für den späteren Eisenbahnbetrieb.
Technische Unterlagen und Ausschreibungsdaten
Bei den betroffenen Daten der BBT SE handle es sich um technische und verwaltungstechnische Unterlagen, die größtenteils bereits öffentlich zugänglich gewesen seien, darunter beispielsweise Unterlagen zu Ausschreibungen und Vermessungsdaten. Die betreffenden italienischen Auftragnehmer wurden informiert. Österreichische Auftragnehmer seien nach aktuellem Kenntnisstand nicht betroffen.
Über Umfang und Art der Daten der Auftragnehmer könne die BBT SE derzeit keine näheren Angaben machen. Dies sei Gegenstand der Ermittlungen.
Die BBT SE habe die zuständigen italienischen Behörden informiert und die erforderlichen rechtlichen Schritte eingeleitet.


Willkommen in unserer Community! Eingehende Beiträge werden geprüft und anschließend veröffentlicht. Bitte achten Sie auf Einhaltung unserer Netiquette und AGB. Für ausführliche Diskussionen steht Ihnen ebenso das krone.at-Forum zur Verfügung. Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.
Hinweis in eigener Sache: Das krone.at-Forum präsentiert sich ab sofort in neuem Design! Wir freuen uns über konstruktives Feedback. Damit die Diskussionen in den Kommentarbereichen beim jeweiligen Thema bleiben, können Sie uns Rückmeldungen hier hinterlassen.
User-Beiträge geben nicht notwendigerweise die Meinung des Betreibers/der Redaktion bzw. von Krone Multimedia (KMM) wieder. In diesem Sinne distanziert sich die Redaktion/der Betreiber von den Inhalten in diesem Diskussionsforum. KMM behält sich insbesondere vor, gegen geltendes Recht verstoßende, den guten Sitten oder der Netiquette widersprechende bzw. dem Ansehen von KMM zuwiderlaufende Beiträge zu löschen, diesbezüglichen Schadenersatz gegenüber dem betreffenden User geltend zu machen, die Nutzer-Daten zu Zwecken der Rechtsverfolgung zu verwenden und strafrechtlich relevante Beiträge zur Anzeige zu bringen (siehe auch AGB). Hier können Sie das Community-Team via unserer Melde- und Abhilfestelle kontaktieren.